Domain internet-point.de kaufen?
Wir ziehen mit dem Projekt
internet-point.de um.
Sind Sie am Kauf der Domain
internet-point.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain internet-point.de kaufen?
Blockiert Cloudflare DNS Webseiten?
Nein, Cloudflare DNS blockiert keine Webseiten. Cloudflare DNS ist ein öffentlicher DNS-Dienst, der verwendet werden kann, um die DNS-Auflösung für Websites zu verbessern und die Privatsphäre der Benutzer zu schützen. Es blockiert jedoch keine spezifischen Webseiten oder Inhalte. **
Welcher DNS-Server wird angesprochen, wenn man den Tor-Browser zum Surfen benutzt?
Wenn man den Tor-Browser zum Surfen benutzt, wird der DNS-Server des Tor-Netzwerks angesprochen. Dieser Server ist Teil des Tor-Netzwerks und leitet die DNS-Anfragen über mehrere verschlüsselte Verbindungen weiter, um die Anonymität der Nutzer zu gewährleisten. Dadurch wird verhindert, dass die eigene IP-Adresse oder andere Informationen an den aufgerufenen DNS-Server weitergegeben werden. **
Ähnliche Suchbegriffe für Dns
Top-Angebote
Produkte zum Begriff Dns:
-
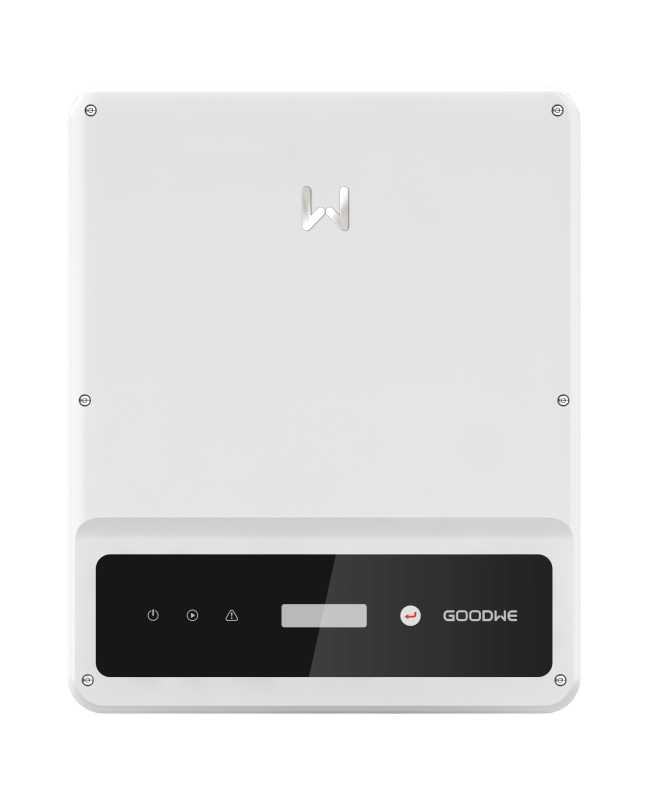
GoodWe DNS - GW5000T-DSNetzanschluss: 1 Phasig AC Leistung: 5 kVA MPP Tracker: 2 Stringanschl�sse je MPPT: 1 Max. Eingangsstrom: 13 A Max. Kurzschlussstrom: 16,3 A Kommunikation: WiFi, RS485 Abmessungen: 433 x 354 � 147 mm (H x B x T) Schutzklasse: IP 65 Gewicht: 13,0 kg319,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Internet-Dienste bieten kostenfreie E-Mail-Dienste an?
Einige Internet-Dienste, die kostenfreie E-Mail-Dienste anbieten, sind Gmail von Google, Yahoo Mail von Yahoo und Outlook.com von Microsoft. Diese Dienste ermöglichen es Nutzern, kostenlos E-Mails zu senden und zu empfangen, sowie zusätzliche Funktionen wie Kalender und Cloud-Speicher zu nutzen. Es gibt auch andere Anbieter wie GMX, Web.de und AOL, die kostenfreie E-Mail-Dienste anbieten. **
-
Verbraucht der DNS-Client viel Internet?
Der DNS-Client selbst verbraucht nur sehr wenig Internet, da er nur kleine Datenpakete austauscht, um DNS-Anfragen zu stellen und Antworten zu erhalten. Der Großteil des Internetverbrauchs hängt von der Menge der DNS-Anfragen ab, die der Client stellt, sowie von der Größe der übertragenen Daten bei jeder Anfrage. **
-
Warum antwortet der WLAN DNS-Server nicht?
Es gibt verschiedene Gründe, warum der WLAN DNS-Server nicht antworten könnte. Möglicherweise gibt es ein Problem mit der Netzwerkverbindung, der DNS-Server ist überlastet oder es liegt ein Konfigurationsfehler vor. Es kann auch sein, dass der DNS-Server nicht ordnungsgemäß funktioniert oder dass es ein Problem mit der Firewall gibt, das die Kommunikation blockiert. **
-
Wie lässt sich das DNS-Management effektiv und sicher für verschiedene Webseiten und Online-Dienste durchführen? Welche Tools und Techniken werden empfohlen?
Das DNS-Management kann effektiv und sicher durchgeführt werden, indem man auf bewährte Tools wie BIND, PowerDNS oder Cloudflare setzt. Es ist wichtig, regelmäßige Backups der DNS-Konfiguration durchzuführen und sicherzustellen, dass nur autorisierte Benutzer Zugriff auf das DNS-Management haben. Die Verwendung von DNSSEC zur Absicherung der DNS-Übertragungen und die Implementierung von Zwei-Faktor-Authentifizierung können zusätzliche Sicherheit bieten. **

Was ist eine Verbindung von WLAN zu DNS?
Eine Verbindung von WLAN zu DNS bezieht sich auf die Art und Weise, wie Geräte, die über ein drahtloses Netzwerk (WLAN) verbunden sind, DNS (Domain Name System) verwenden, um IP-Adressen von Websites zu finden. DNS übersetzt die von Menschen lesbaren Domainnamen wie google.com in numerische IP-Adressen, die von Computern verwendet werden, um Websites zu lokalisieren. Wenn ein Gerät über WLAN mit dem Internet verbunden ist, sendet es DNS-Anfragen an einen DNS-Server, um die IP-Adresse der gewünschten Website zu erhalten. Eine stabile und schnelle Verbindung von WLAN zu DNS ist entscheidend für eine reibungslose Internetnutzung und schnelle Ladezeiten von Websites. **
Zeigt der DNS-Cache auch Internetaktivitäten vom Tor-Browser an?
Nein, der DNS-Cache zeigt keine Internetaktivitäten vom Tor-Browser an. Der Tor-Browser verwendet ein eigenes Netzwerk von verschlüsselten Verbindungen, um die Privatsphäre und Anonymität der Benutzer zu schützen. Der DNS-Cache speichert nur Informationen über die DNS-Auflösung von Websites, die über den Standard-Internetzugang abgerufen wurden. **
Top-Angebote
Produkte zum Begriff Dns:
-
Blockiert Cloudflare DNS Webseiten?
Nein, Cloudflare DNS blockiert keine Webseiten. Cloudflare DNS ist ein öffentlicher DNS-Dienst, der verwendet werden kann, um die DNS-Auflösung für Websites zu verbessern und die Privatsphäre der Benutzer zu schützen. Es blockiert jedoch keine spezifischen Webseiten oder Inhalte. **
-
Welcher DNS-Server wird angesprochen, wenn man den Tor-Browser zum Surfen benutzt?
Wenn man den Tor-Browser zum Surfen benutzt, wird der DNS-Server des Tor-Netzwerks angesprochen. Dieser Server ist Teil des Tor-Netzwerks und leitet die DNS-Anfragen über mehrere verschlüsselte Verbindungen weiter, um die Anonymität der Nutzer zu gewährleisten. Dadurch wird verhindert, dass die eigene IP-Adresse oder andere Informationen an den aufgerufenen DNS-Server weitergegeben werden. **
-
Welche Internet-Dienste bieten kostenfreie E-Mail-Dienste an?
Einige Internet-Dienste, die kostenfreie E-Mail-Dienste anbieten, sind Gmail von Google, Yahoo Mail von Yahoo und Outlook.com von Microsoft. Diese Dienste ermöglichen es Nutzern, kostenlos E-Mails zu senden und zu empfangen, sowie zusätzliche Funktionen wie Kalender und Cloud-Speicher zu nutzen. Es gibt auch andere Anbieter wie GMX, Web.de und AOL, die kostenfreie E-Mail-Dienste anbieten. **
-
Verbraucht der DNS-Client viel Internet?
Der DNS-Client selbst verbraucht nur sehr wenig Internet, da er nur kleine Datenpakete austauscht, um DNS-Anfragen zu stellen und Antworten zu erhalten. Der Großteil des Internetverbrauchs hängt von der Menge der DNS-Anfragen ab, die der Client stellt, sowie von der Größe der übertragenen Daten bei jeder Anfrage. **
Ähnliche Suchbegriffe für Dns
-
GoodWe DNS - GW5000T-DSNetzanschluss: 1 Phasig AC Leistung: 5 kVA MPP Tracker: 2 Stringanschl�sse je MPPT: 1 Max. Eingangsstrom: 13 A Max. Kurzschlussstrom: 16,3 A Kommunikation: WiFi, RS485 Abmessungen: 433 x 354 � 147 mm (H x B x T) Schutzklasse: IP 65 Gewicht: 13,0 kg319,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
GoodWe GW 6000* DNS-30 G3AC-Leistung: 6,0* kW Anzahl MPPT: 2 DC-Verbinder: MC4 AC-Anschluss: 1-phasig Kommunikation: Wifi, RS485 / LAN / 4G / DI (opt.) Schutzklasse: IP66 K�hlung: passiv Abmessungen: 350 x 410 x 143 mm (B x H x T) Gewicht: 12,8 kg699,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Passive DNSKaspersky Threat Data Feeds – Passive DNS Mit der zunehmenden Komplexität und Menge an Cyberbedrohungen ist es für Unternehmen wichtiger denn je, proaktiv Bedrohungen zu erkennen und zu verhindern. Das Domain Name System (DNS) ist eine kritische Komponente des Internets und wird häufig von Cyberkriminellen für bösartige Zwecke genutzt. Phishing, Malware-Verbreitung und Datenexfiltration sind nur einige Beispiele für Bedrohungen, die DNS-Abfragen missbrauchen. Mit den **Kaspersky Threat Data Feeds – Passive DNS** erhalten Unternehmen eine leistungsstarke Lösung, die detaillierte Informationen zu DNS-Aktivitäten liefert und so die Erkennung verdächtiger Aktivitäten und die Abwehr von Bedrohungen unterstützt. Überblick über Kaspersky Threat Data Feeds – Passive DNS Die **Kaspersky Threat Data Feeds – Passive DNS** bieten eine umfassende Datenbank zu DNS-Abfragen und deren historischem Kontext. Diese Informationen stammen aus der globalen Threat-Intelligence-Plattform von Kaspersky und ermöglichen es Unternehmen, bösartige oder verdächtige Domänen zu identifizieren und Netzwerkanomalien zu erkennen. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitsinfrastrukturen können Unternehmen besser verstehen, wie Angreifer das DNS für ihre Zwecke nutzen und entsprechend reagieren. Hauptfunktionen Umfassende DNS-Daten: Bereitstellung einer umfangreichen Datenbank mit Informationen zu DNS-Abfragen, die kontinuierlich aktualisiert wird. Präzise Bedrohungsinformationen: Jeder DNS-Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Analyse: Proaktive Bedrohungserkennung und Analyse von DNS-Aktivitäten in Echtzeit. Vorteile für Ihr Unternehmen Erhöhter Schutz vor DNS-basierten Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen verdächtige DNS-Aktivitäten frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Passive DNS sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Passive DNS Schutz vor DNS-Tunneling: Identifizierung und Blockierung von DNS-Anfragen, die für Datenexfiltration und andere bösartige Zwecke genutzt werden. Verhinderung von Phishing und Malware-Verbreitung: Erkennung verdächtiger DNS-Einträge, die auf Phishing-Seiten oder Malware-Server verweisen. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger DNS-Abfragen kann das Unternehmensnetzwerk besser geschützt werden.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum antwortet der WLAN DNS-Server nicht?
Es gibt verschiedene Gründe, warum der WLAN DNS-Server nicht antworten könnte. Möglicherweise gibt es ein Problem mit der Netzwerkverbindung, der DNS-Server ist überlastet oder es liegt ein Konfigurationsfehler vor. Es kann auch sein, dass der DNS-Server nicht ordnungsgemäß funktioniert oder dass es ein Problem mit der Firewall gibt, das die Kommunikation blockiert. **
-
Wie lässt sich das DNS-Management effektiv und sicher für verschiedene Webseiten und Online-Dienste durchführen? Welche Tools und Techniken werden empfohlen?
Das DNS-Management kann effektiv und sicher durchgeführt werden, indem man auf bewährte Tools wie BIND, PowerDNS oder Cloudflare setzt. Es ist wichtig, regelmäßige Backups der DNS-Konfiguration durchzuführen und sicherzustellen, dass nur autorisierte Benutzer Zugriff auf das DNS-Management haben. Die Verwendung von DNSSEC zur Absicherung der DNS-Übertragungen und die Implementierung von Zwei-Faktor-Authentifizierung können zusätzliche Sicherheit bieten. **
-
Was ist eine Verbindung von WLAN zu DNS?
Eine Verbindung von WLAN zu DNS bezieht sich auf die Art und Weise, wie Geräte, die über ein drahtloses Netzwerk (WLAN) verbunden sind, DNS (Domain Name System) verwenden, um IP-Adressen von Websites zu finden. DNS übersetzt die von Menschen lesbaren Domainnamen wie google.com in numerische IP-Adressen, die von Computern verwendet werden, um Websites zu lokalisieren. Wenn ein Gerät über WLAN mit dem Internet verbunden ist, sendet es DNS-Anfragen an einen DNS-Server, um die IP-Adresse der gewünschten Website zu erhalten. Eine stabile und schnelle Verbindung von WLAN zu DNS ist entscheidend für eine reibungslose Internetnutzung und schnelle Ladezeiten von Websites. **
-
Zeigt der DNS-Cache auch Internetaktivitäten vom Tor-Browser an?
Nein, der DNS-Cache zeigt keine Internetaktivitäten vom Tor-Browser an. Der Tor-Browser verwendet ein eigenes Netzwerk von verschlüsselten Verbindungen, um die Privatsphäre und Anonymität der Benutzer zu schützen. Der DNS-Cache speichert nur Informationen über die DNS-Auflösung von Websites, die über den Standard-Internetzugang abgerufen wurden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.